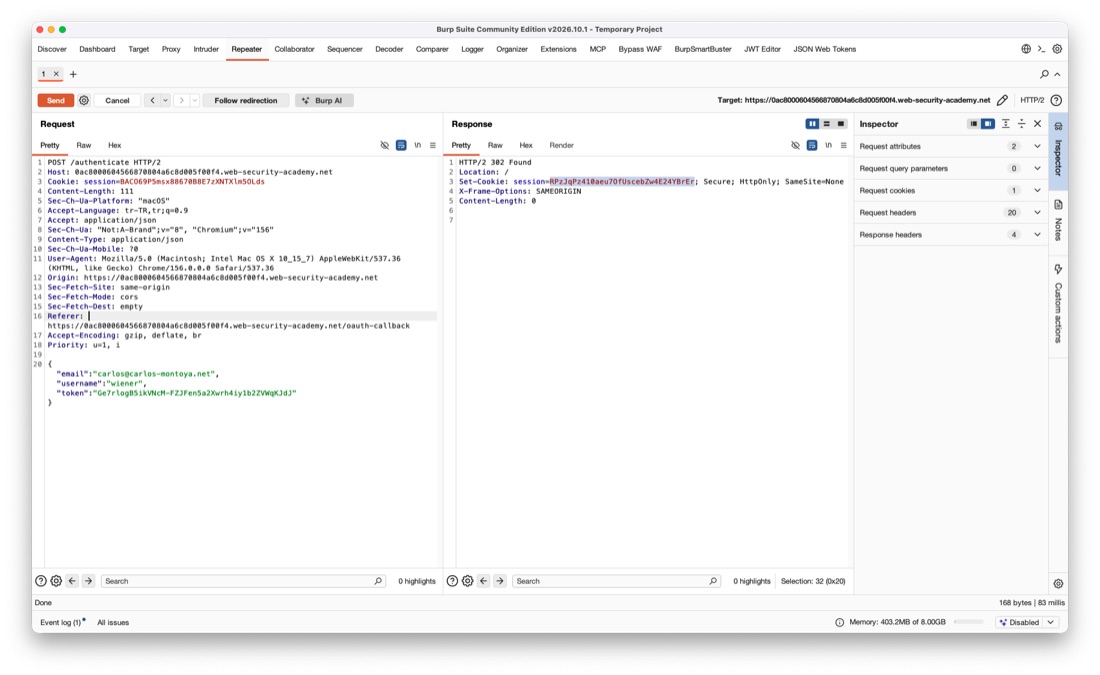
Bu labda, PortSwigger Web Security Academy’nin OAuth kategorisindeki “Authentication bypass via OAuth implicit flow” senaryosunu inceliyoruz. Uygulama, OAuth akışının ardından kendi authenticate endpoint’ine gönderilen kullanıcı bilgilerini access token ile yeterince doğrulamıyor. Amacımız, bu istekteki e-posta adresini [email protected] olarak değiştirerek Carlos’un parolasını bilmeden hesabına giriş yapmak. Lab bağlantısı.
Hedef bir kullanıcımız var ve onun sosyal medya hesabı ile login olmamız isteniyor.
Login olduktan sonra sistem bize bir token veriyor. Ancak daha sonrasında bu token ile tekrar bir authenticate işlemi yapılıyor. Burada normal login işlemi bu şekilde aslında.
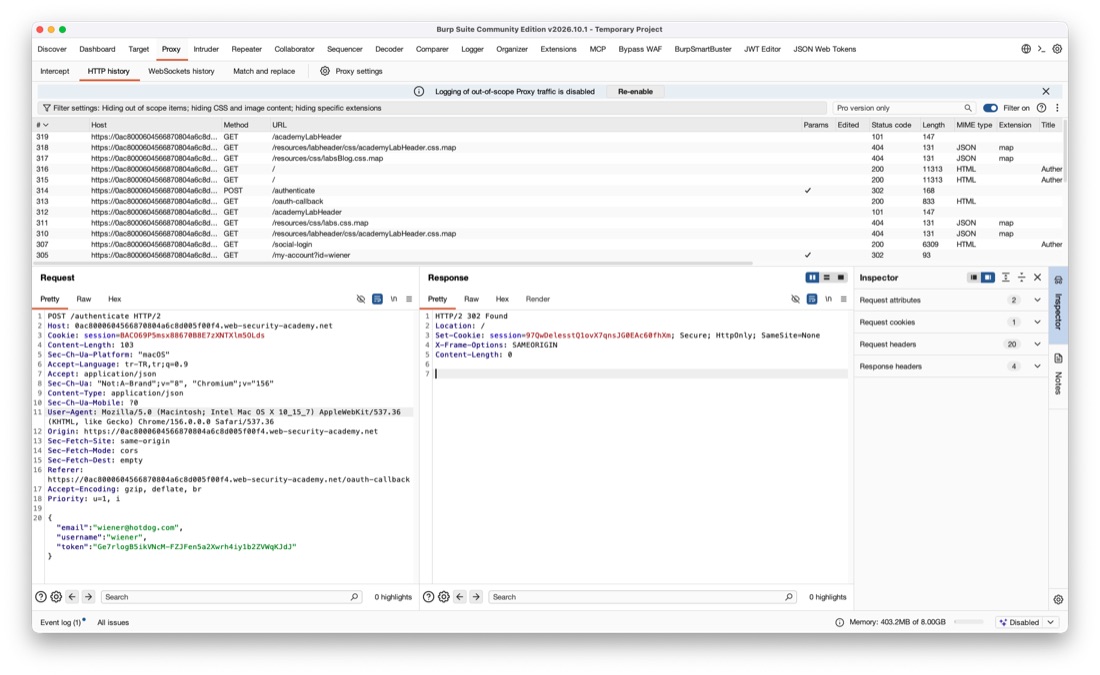
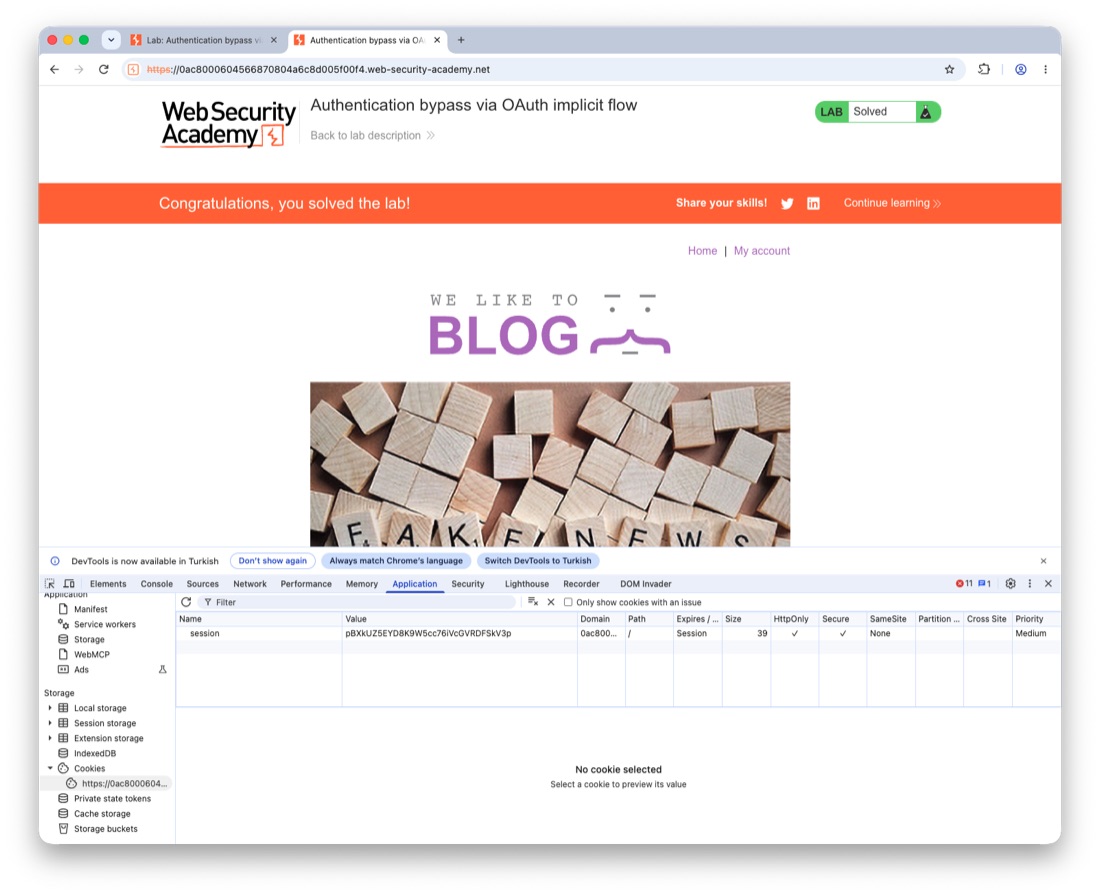
Ama biz bunu manipüle edip isteği tekrar gönderip daha sonrasında da cookie bilgisini tarayıcıda güncellersek labı çözmüş oluruz.
İlk Yorumu Siz Yapın