Bu labda, PortSwigger Web Security Academy’nin JWT kategorisindeki “JWT authentication bypass via unverified signature” senaryosunu inceliyoruz. Uygulama, oturum yönetiminde kullandığı JWT’lerin imzasını doğrulamadığı için token içeriğinde yapılan değişiklikleri kabul ediyor. Amacımız, kendi oturum token’ımızdaki sub alanını administrator olarak değiştirerek admin panele erişmek ve carlos kullanıcısını silmek. Lab bağlantısı.
Temel bir JWT senaryosu ve bizden aslında admin paneline girip carlos’u silmemiz bekleniyor.
Labın açıklamasında signature’ı kontrol etmediği söylendiği için login olup aslında JWT’yi manipüle etmek yetecektir. Bize verilen credentiallarla login oluyoruz.
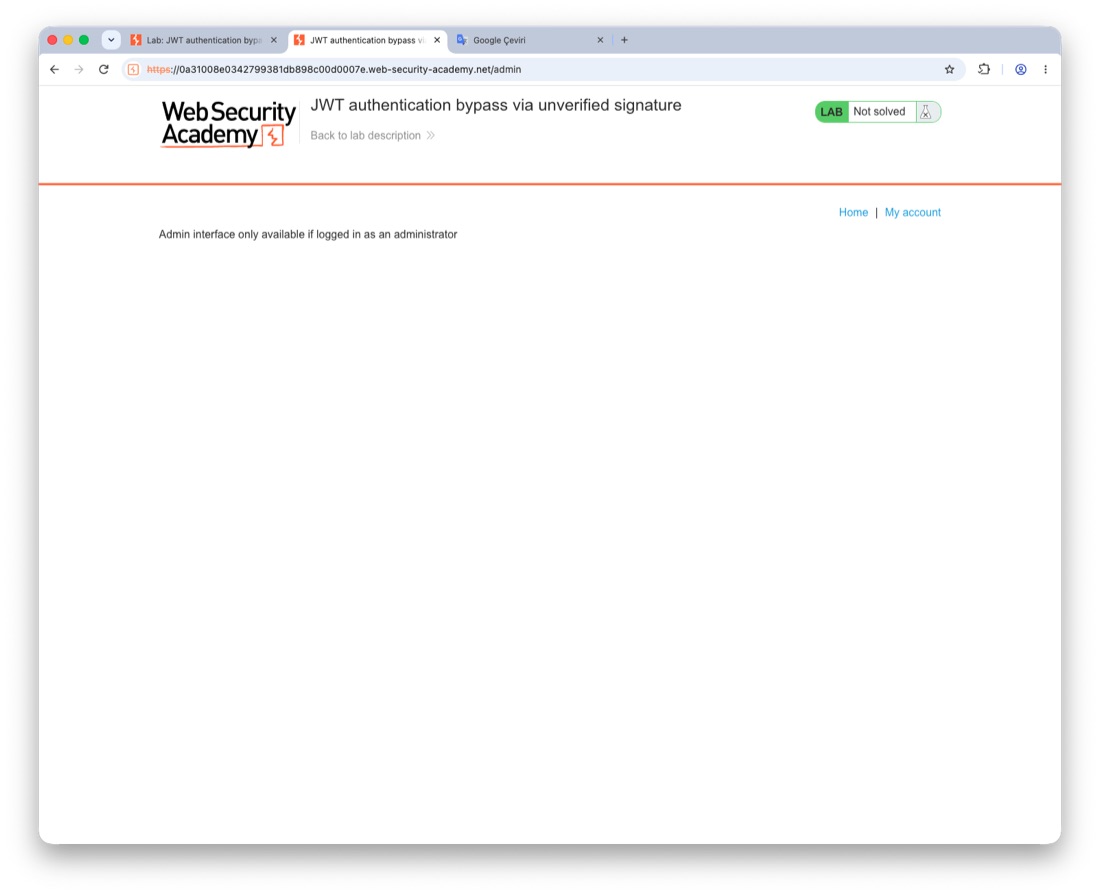
Login olduktan sonra admin paneline gittiğimde administrator olmadığımız için hata aldık.
İsteğimiz ise bu şekilde:
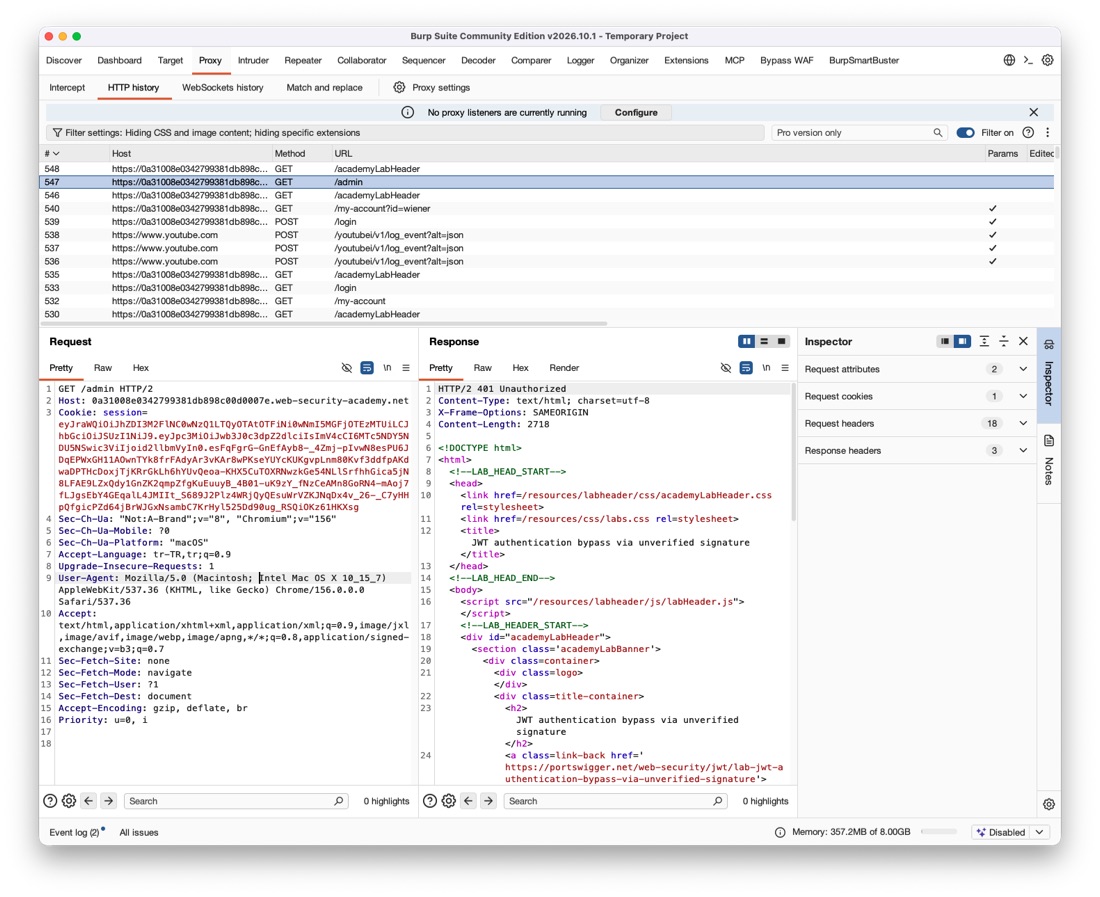
Buradaki JWT’yi incelediğimizde sub kısmında wiener görüyorum. Bunu administrator ile değiştirip daha sonrasında JWT’yi de istekte değiştirip bu isteği tarayıcıda açacağım.

Burada Repeater üzerinde kolayca payload kısmında JWT’nin değişikliğini yapabiliriz.
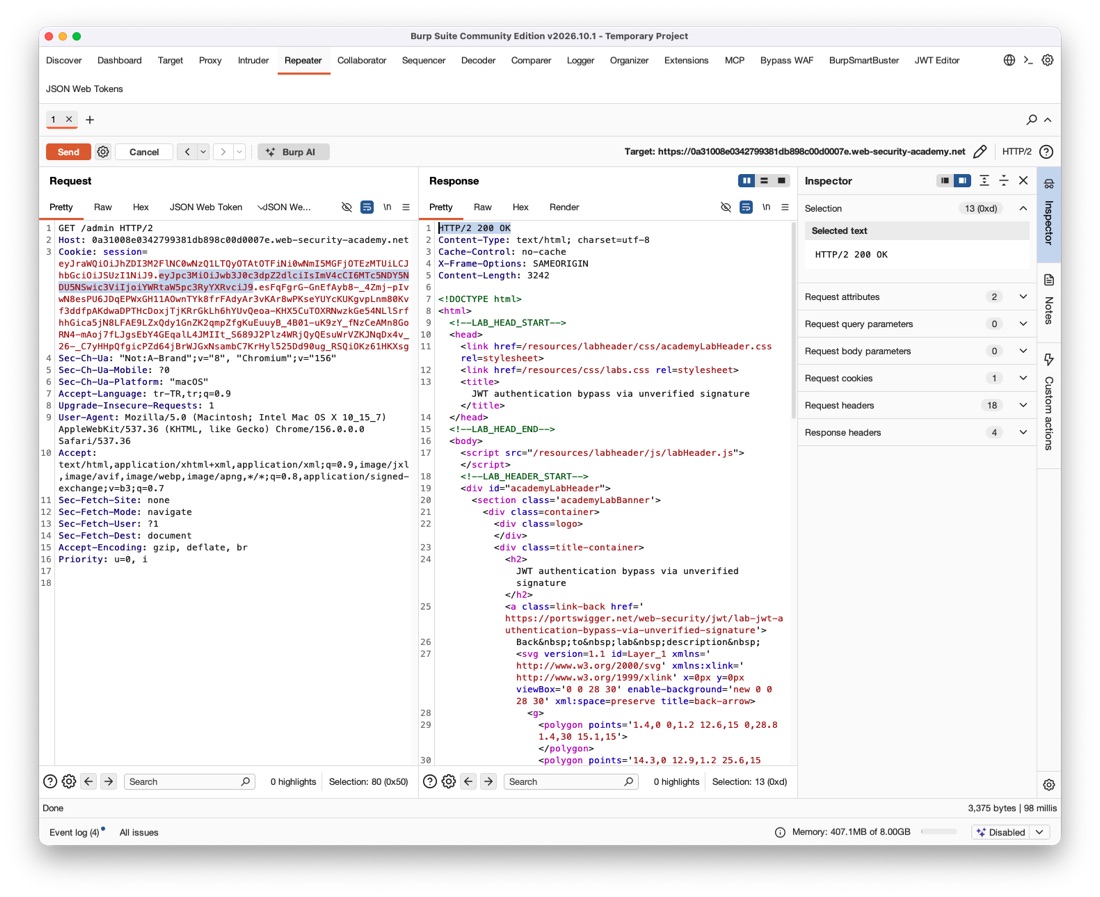
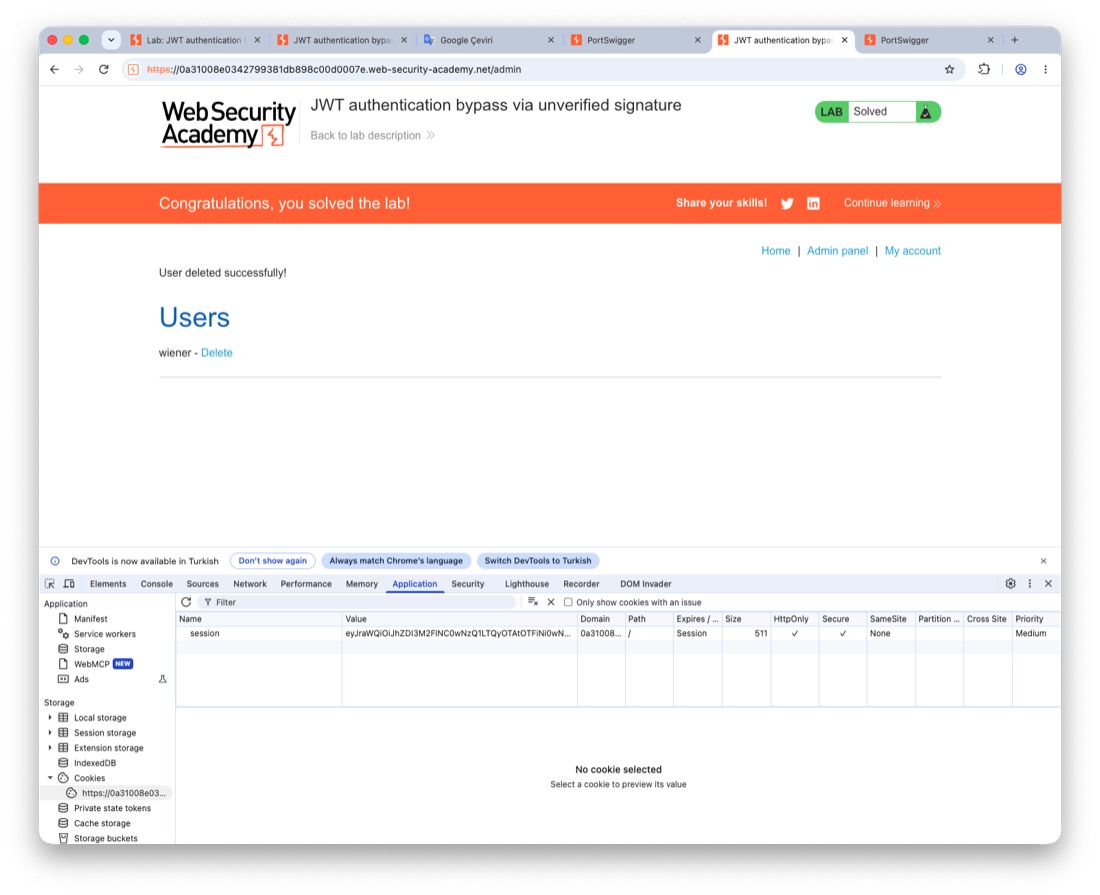
Değişikliği yapıp isteği gönderdiğimde görüldüğü gibi 200 OK geldi. Cevabı tarayıcıda açalım ve labı çözelim.
İlk Yorumu Siz Yapın